חיבור הסליקה שלכם
חזרה לניהול הרשתהתשלומים של הסועדים עוברים ישירות לחשבון הסליקה שלכם, אצל הספק שאיתו אתם כבר עובדים. הכסף לא עובר דרכנו, ואנחנו לא רואים ולא שומרים פרטי אשראי — אנחנו פותחים לסועד את דף התשלום שלכם עם הסכום הנכון של החשבון שלו. כדי שנוכל לעשות את זה, צריך שלושה־ארבעה פרטים מתוך מסך הניהול של ספק הסליקה. המדריך הזה מראה איפה הם.
לא חייבים לחבר ביום הראשון. עד שמחברים, הסועדים משלמים בקופה או לצוות, והצוות סוגר את החשבון במסך. החיבור ל-PayPlus כבר עובד בתשלומים אמיתיים. עם Hyp, Grow, Cardcom, Tranzila או Rapyd עושים יחד תשלום ניסיון אחד לפני הערב הראשון.
PayPlus
שלושה שדות, ואפשרות סביבת בדיקות-
היכנסו למסך הניהול של PayPlus
הכתובת היא
https://myaccount.payplus.co.il, ולחשבון בדיקותhttps://myaccountdev.payplus.co.il. אם עוד לא קיבלתם חשבון, פנו ל‑PayPlus ובקשו גישה למסך הניהול; זה לא משהו שאנחנו יכולים לפתוח עבורכם.זו לא הכתובת שמופיעה במסמכי ה‑API.
restapi.payplus.co.ilהיא הכתובת שהמערכות מדברות אליה, לא מסך שנפתח בדפדפן. אם ניסיתם להיכנס לשם וקיבלתם דף ריק או שגיאה — זו הסיבה.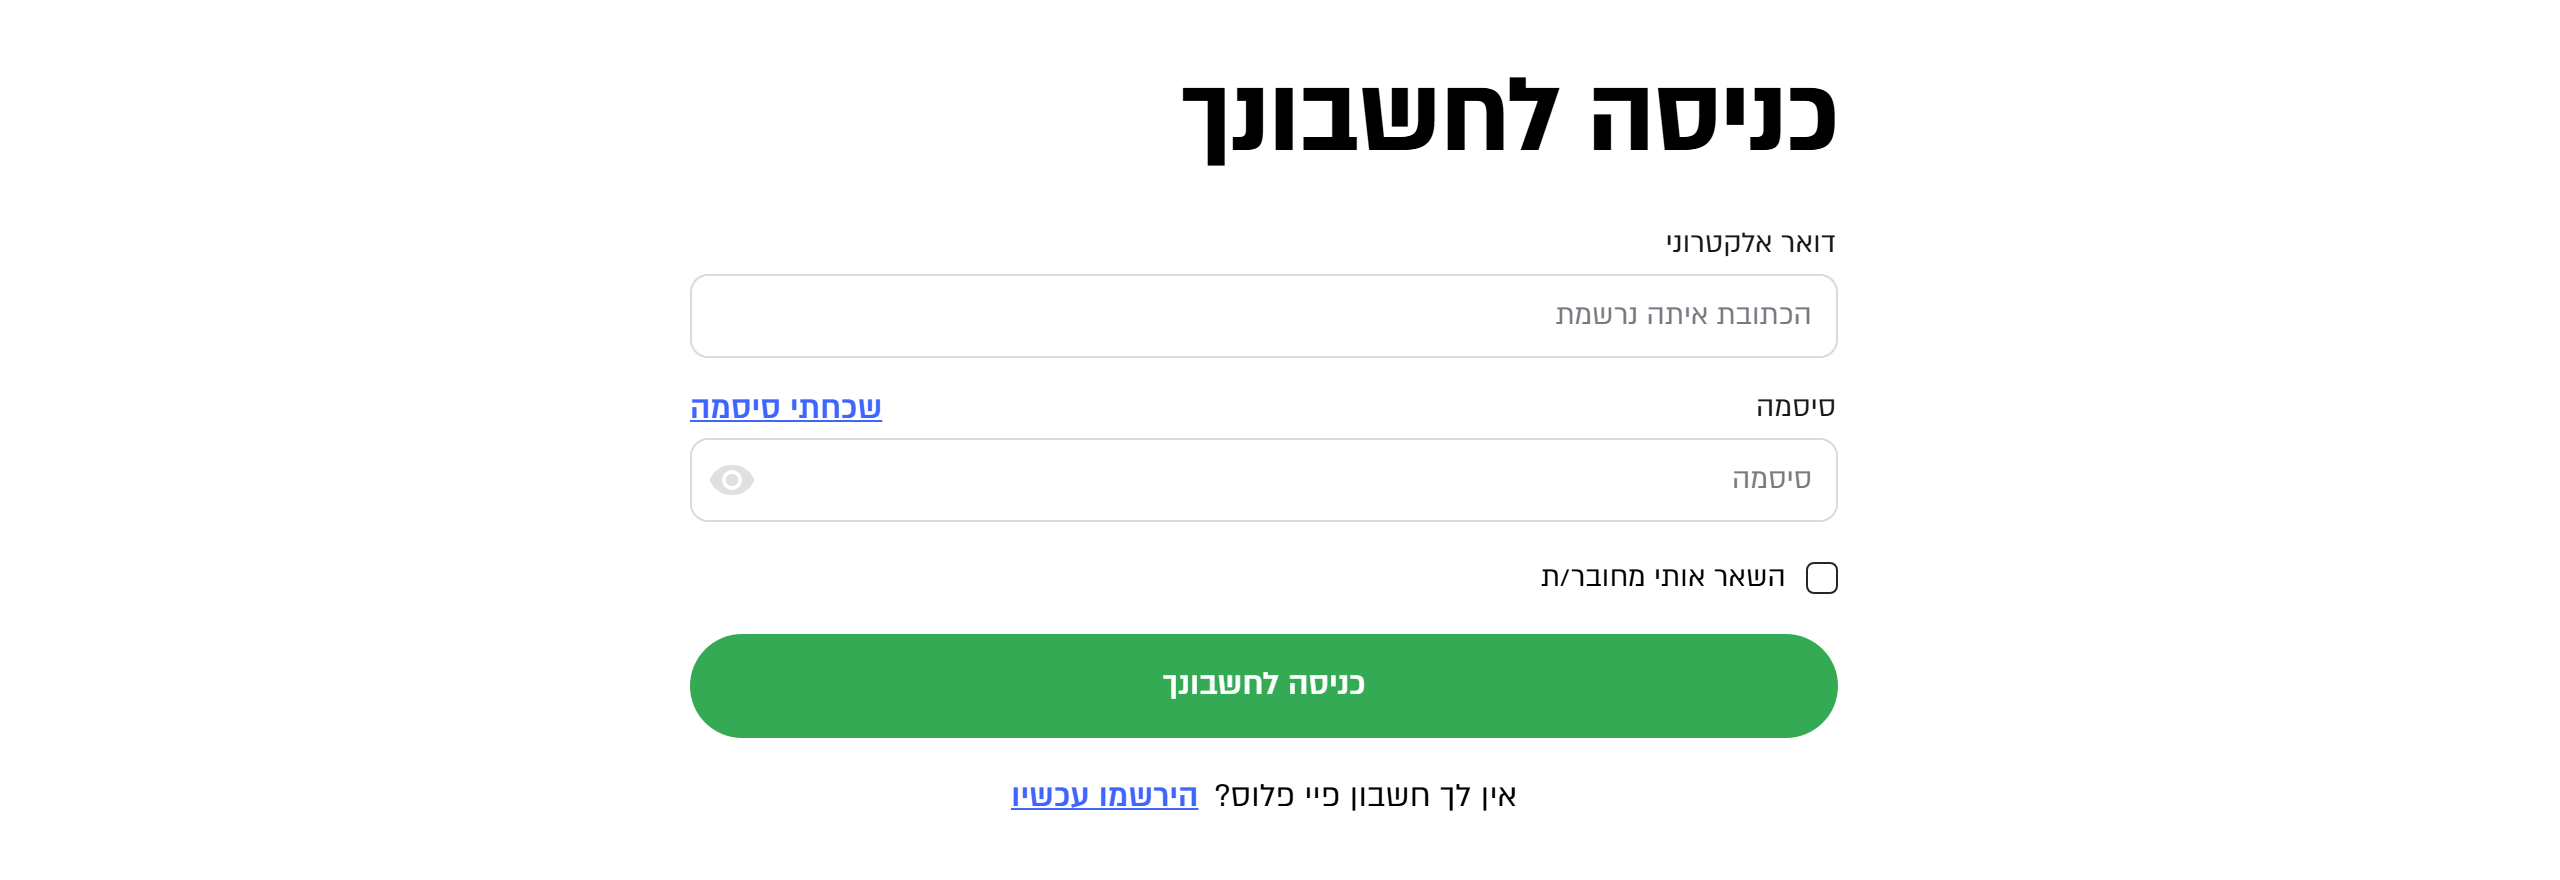
מסך הכניסה של PayPlus. אותה כתובת, עם dev, היא סביבת הבדיקות. -
הגדרות ← התממשקות באמצעות API
בעמוד ההגדרות יש כרטיס בשם "התממשקות באמצעות API". הוא מוביל למסך "הגדרות | API", ושם נמצאים שני מזהים באורך 36 תווים עם מקפים: API Key ו‑Secret Key.
לכל שדה יש כפתור העתקה — השתמשו בו ואל תסמנו את הטקסט בעכבר. סימון ידני אוסף רווח בסוף לעיתים קרובות, וזו תקלה שנראית בדיוק כמו מפתח שגוי.
שימו לב — כאן הכי קל להתבלבל. שני הערכים נראים אותו דבר, שניהם בפורמט
xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx. אם תחליפו ביניהם, הספק פשוט ידחה את הבקשה בלי להסביר למה. אם הבדיקה נכשלת ואתם בטוחים שהערכים נכונים — נסו להחליף ביניהם.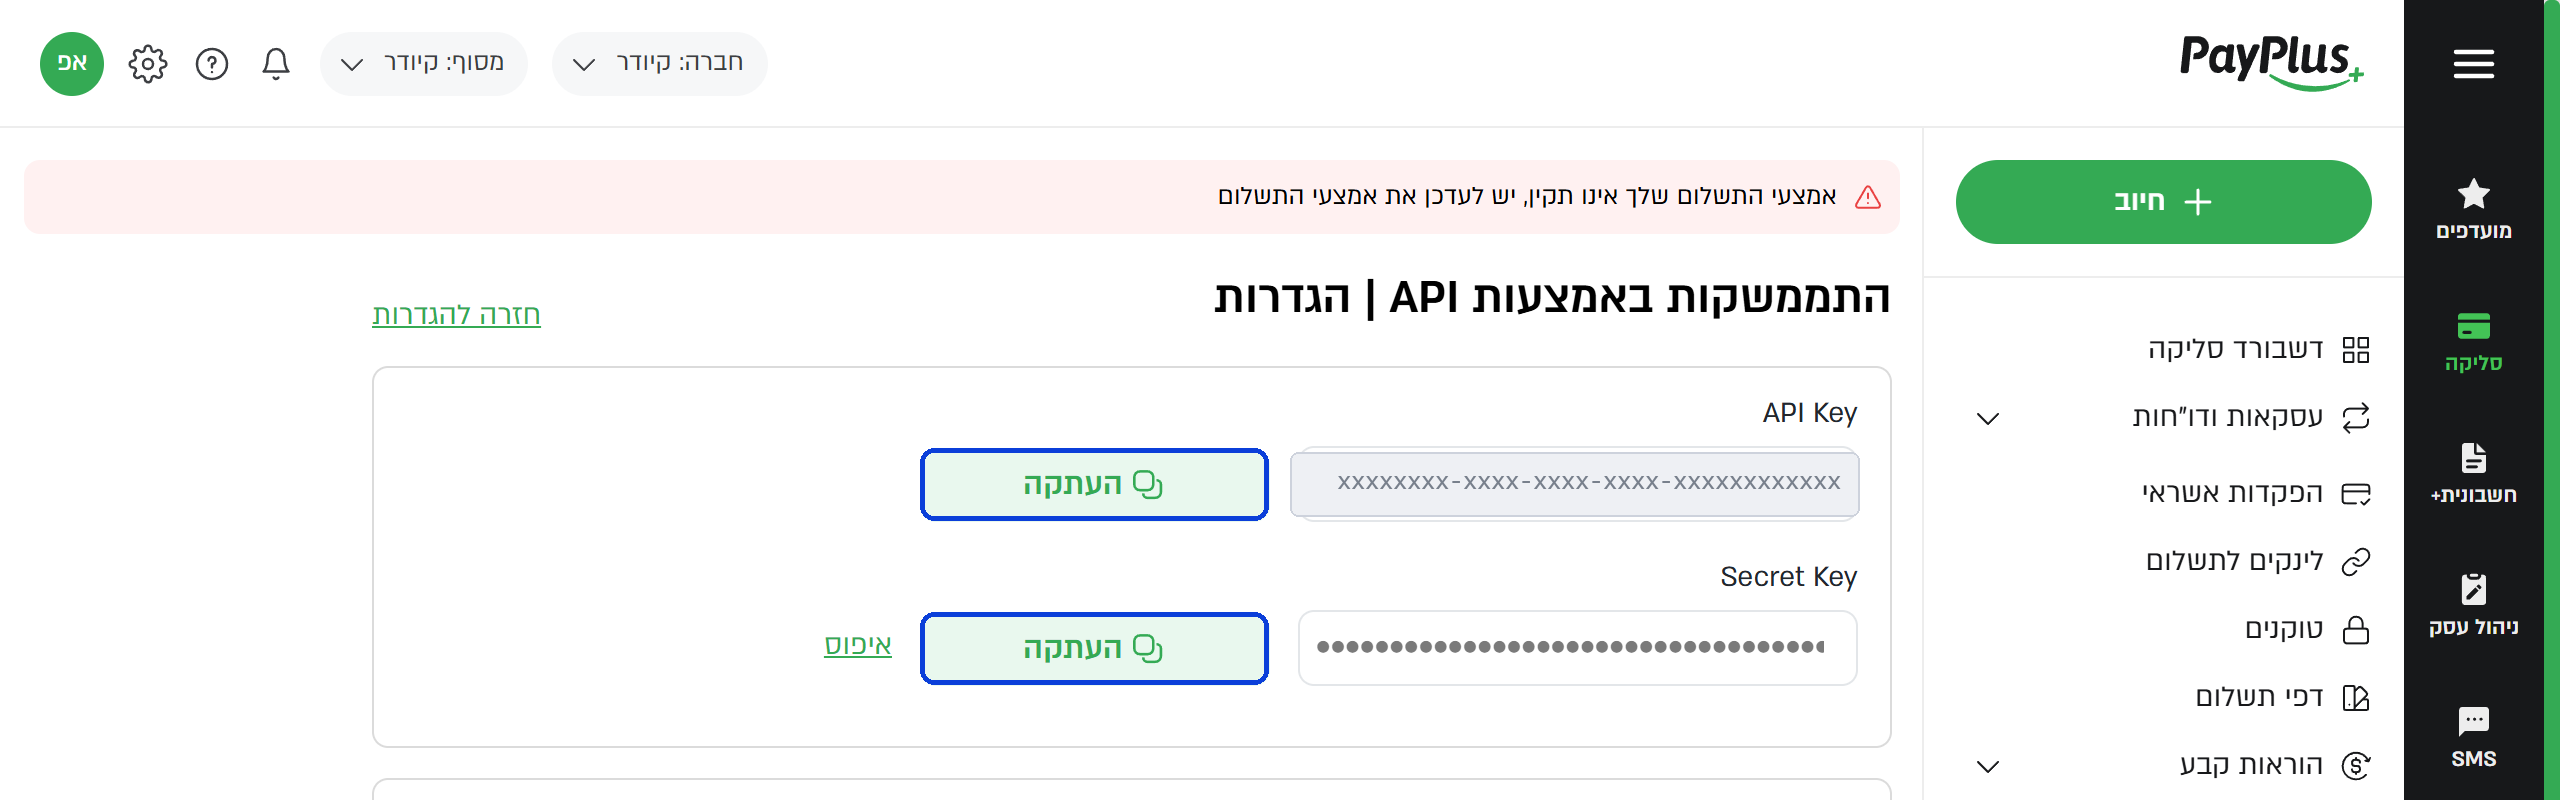
המסך שבו נמצאים שני המפתחות. ה‑API Key מוסתר כאן בכוונה; אצלכם יופיע הערך האמיתי. כפתורי ההעתקה מסומנים. -
דפי תשלום ← אייקון ההעתקה בשורה
צריך דף תשלום אחד. אם אין לכם — לחצו "יצירת דף חדש", השם לא משנה.
ה‑UID נמצא באייקון ההעתקה שבשורה של הדף ברשימת דפי התשלום — לא בתוך חלון העריכה. פתיחת הדף לעריכה מראה שם, מסוף ודומיין, ואין שם UID; זה המקום שהכי קל לחפש בו ולא למצוא.
הסכום שמוגדר בדף לא משנה. אנחנו שולחים את הסכום של כל חשבון בנפרד, בכל בקשה. דף תשלום עם מחיר קבוע של ₪1 יגבה בדיוק את מה שהסועד הזמין. אל תיצרו דף לכל מנה או לכל סכום.
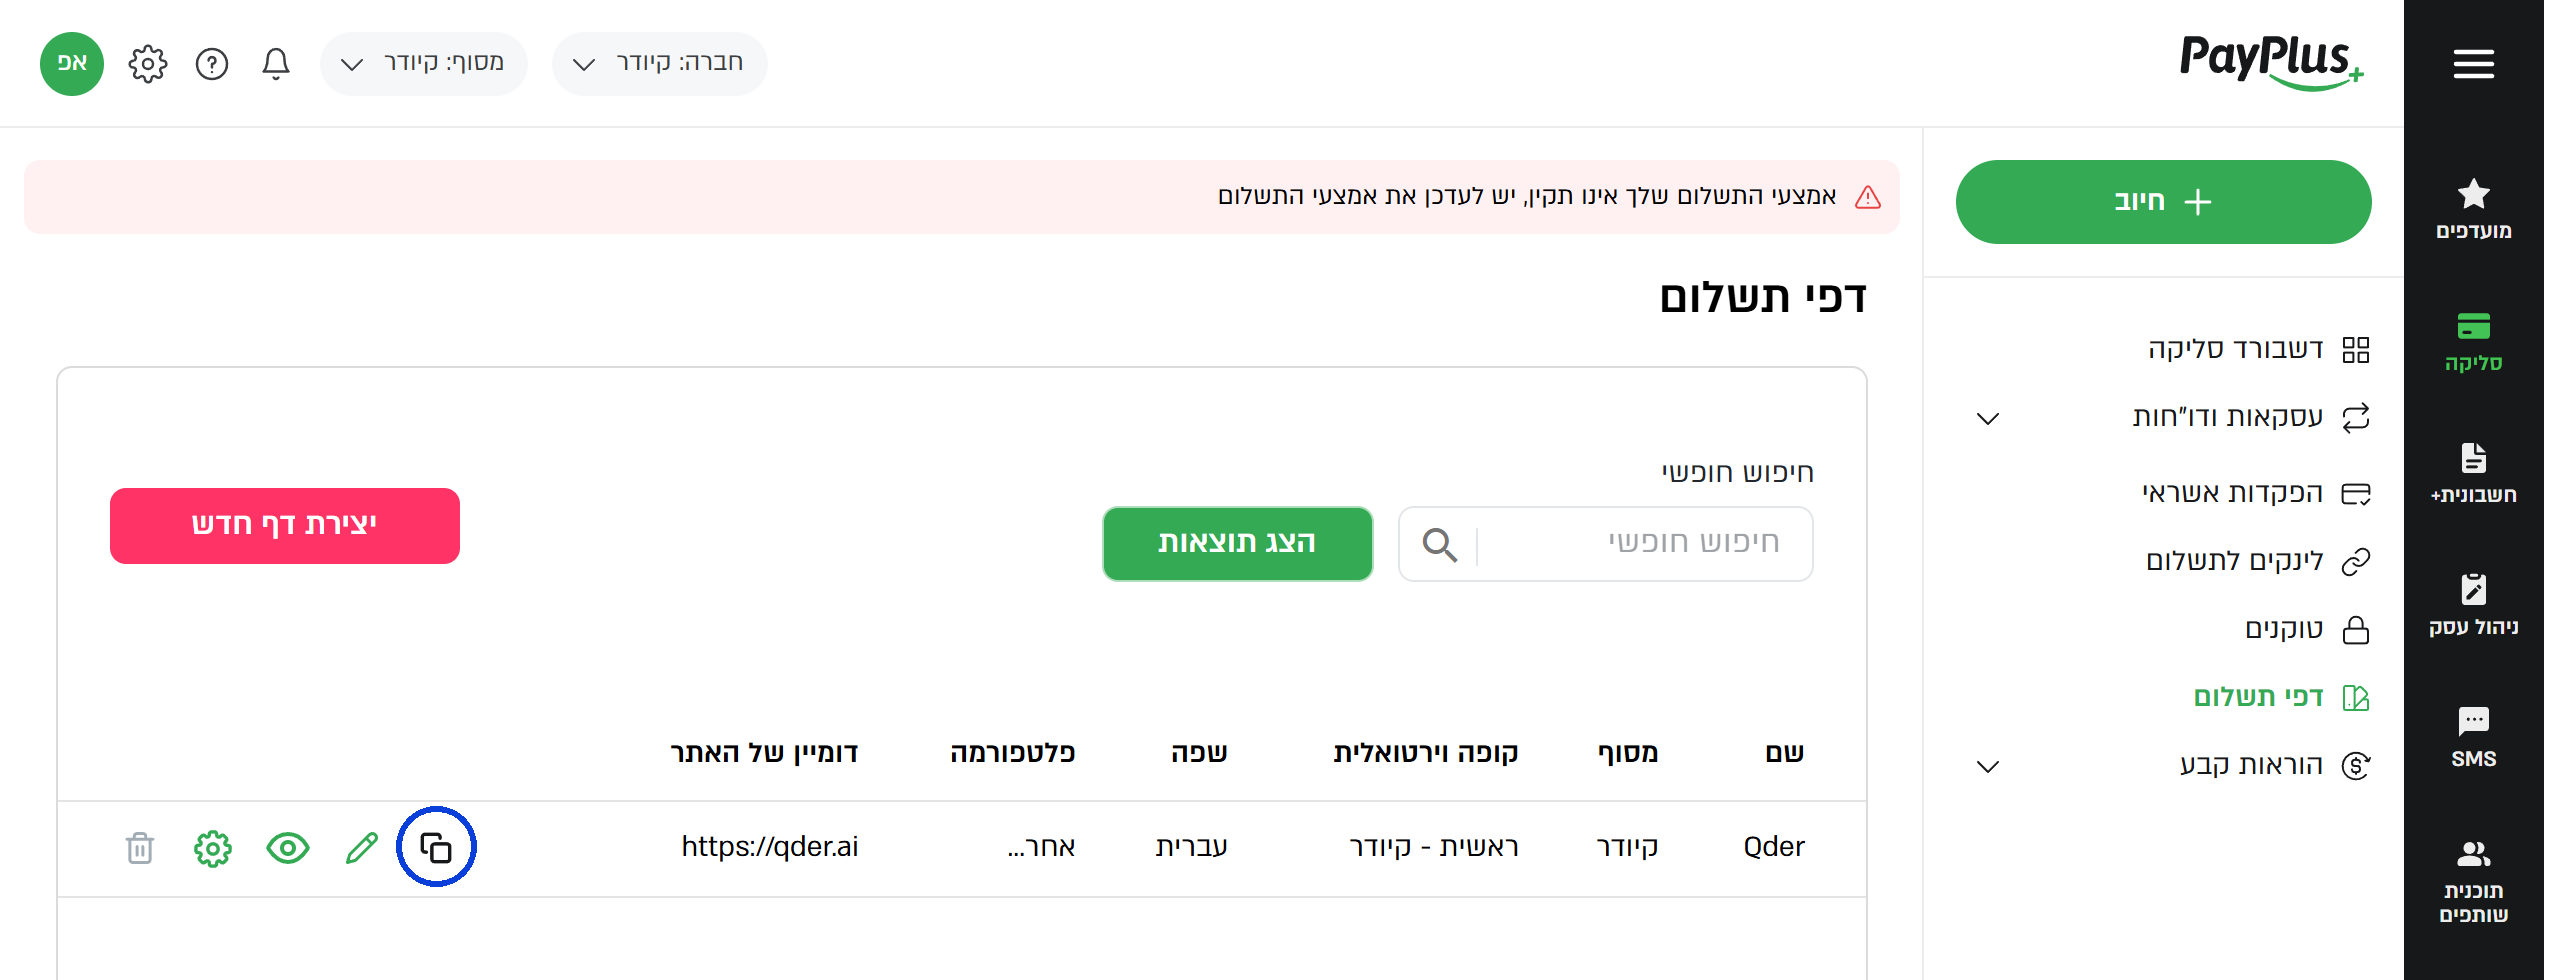
רשימת דפי התשלום. האייקון המסומן הוא זה שמעתיק את ה‑UID של הדף. -
הדביקו אצלנו ולחצו "בדיקת חיבור"
בעמוד ניהול הרשת, לשונית סליקה. אנחנו בודקים את הפרטים מול PayPlus לפני השמירה, ושומרים רק אם הם אושרו — כדי שלא ייווצר מצב שסועד מגיע לדף תשלום שבור.
אם החשבון שלכם עדיין בבדיקות ולא אושר לייצור, בחרו סביבה: בדיקות. כשהחשבון מאושר, החליפו לייצור — משם זה כסף אמיתי.
Hyp
שלושה שדות, כתובת חזרה אחת, ובקשה אחת שצריך לבקש מהם-
היכנסו למסך הניהול של Hyp
עם שם המשתמש של בית העסק. אם יש לכם כמה מסופים, בחרו את זה שדרכו אתם רוצים שהסועדים ישלמו.
מקום לצילום מסך מסך הכניסה של Hyp. שמרו בשם/guide/hyp-1-login.png -
הגדרות ← דף תשלום ו‑API ← אימות
משם צריך שלושה ערכים: מספר המסוף (Masof) — מספר בן 8–10 ספרות, KEY (מפתח ה‑API), ו‑PassP (סיסמת ה‑API). שני האחרונים מופיעים יחד באזור אימות.
באותו אזור סמנו גם אימות על ידי חתימה בעמודי התשלום. בלי החתימה Hyp מחזירים את הסועד אלינו בלי הוכחה שהתשלום שלו, ואז הכסף עובר אבל השולחן לא נסגר לבד.
PassP היא לא סיסמת הכניסה לפורטל. זו סיסמה נפרדת שמיועדת לממשק ה‑API. אם תדביקו את סיסמת הכניסה, החיבור ייכשל (Hyp מחזירים קוד 902, "שגיאת אימות").
מסוף שמספרו מתחיל ב‑00100 הוא מסוף בדיקות: אפשר "לשלם" בו עם כרטיס הבדיקה של Hyp (5253360311315452, תוקף 12/29, CVV 493, ת.ז. 890108558) בלי שאף אחד מחויב. כשעוברים למסוף האמיתי, מחליפים את שלושת הערכים יחד.
מקום לצילום מסך מסך ה‑API עם שלושת השדות. טשטשו את KEY ואת PassP. שמרו בשם/guide/hyp-2-api.png -
באותו מסך: הפנייה לאחר עסקה ← עסקה שהצליחה
Hyp לא מקבלים מאיתנו כתובת חזרה בכל תשלום. הכתובת שאליה הסועד חוזר אחרי שהכרטיס אושר מוגדרת פעם אחת במסוף שלכם. כתבו שם בדיוק:
https://qder.ai/api/pay/returnאת כתובת השגיאה השאירו ריקה: Hyp מציגים את הודעת השגיאה שלהם, והסועד פשוט מנסה שוב. בלי כתובת ההצלחה הזו התשלום עובר אבל השולחן לא נסגר לבד, כי ל‑Hyp Pay אין הודעה משרת לשרת — רק החזרה של הסועד אלינו.
מקום לצילום מסך אזור "הפנייה לאחר עסקה" עם הכתובת שלנו בשדה "עסקה שהצליחה". שמרו בשם/guide/hyp-3-return.png -
אם בדיקת החיבור אומרת שהדומיין חסום
הסיבה הנפוצה היא KEY שהועתק לא נכון: Hyp חותמים גם עם מפתח שגוי, ורק דף התשלום עצמו נכשל עם "שגיאת אימות HTTP REFERER". העתיקו את ה‑KEY שוב ונסו.
אם עם ה‑KEY הנכון הבדיקה עדיין נכשלת, המסוף שלכם מגביל אילו אתרים פותחים דרכו דף תשלום. בקשו מהתמיכה של Hyp להוסיף ל‑REFERER המורשה של המסוף את
qder.aiואתchat.qder.ai(הסועדים משלמים משניהם). -
הדביקו אצלנו ולחצו "בדיקת חיבור"
בעמוד ניהול הרשת, לשונית סליקה. הבדיקה עוברת את כל הדרך עד דף התשלום עצמו — לא רק מאמתת שהמפתחות נכונים — כדי שנדע שהסועד באמת יגיע למסך תשלום.
Grow
שני שדות מדף התשלום, ואפשרות סביבת בדיקות-
היכנסו למסך הניהול של Grow
Grow היא החברה שנקראה בעבר משולם. נכנסים עם המשתמש של בית העסק, בכתובת
my.meshulam.co.ilאו דרך אפליקציית Grow Business.מקום לצילום מסך מסך הכניסה של Grow. שמרו בשם/guide/grow-1-login.png -
דפי תשלום ← בחרו דף (או צרו חדש) ← הגדרות / חיבור API
משם צריך שני ערכים: מזהה המשתמש (userId) של בית העסק ו‑קוד דף התשלום (pageCode). שניהם מחרוזות של אותיות ומספרים, ואף אחד מהם אינו סיסמה.
הסכום שמוגדר בדף התשלום לא משנה: אנחנו שולחים ל‑Grow את סכום החשבון של הסועד בכל תשלום, והדף רק מציג אותו.
API Key נדרש רק לחשבונות שמסלקים עבור כמה עסקים. למסעדה עם חשבון רגיל השאירו אותו ריק. אם Grow נתנו לכם מפתח כזה, הדביקו אותו בשדה שלו — לא במקום קוד הדף.
מקום לצילום מסך הגדרות דף התשלום עם userId ו‑pageCode. שמרו בשם/guide/grow-2-page.png -
רוצים לבדוק לפני שגובים כסף אמיתי?
בקשו מהתמיכה של Grow פרטי Sandbox: הם נותנים userId ו‑pageCode נפרדים לסביבת הבדיקות, שבה אפשר "לשלם" בלי שכרטיס באמת מחויב. הדביקו אותם אצלנו ובחרו סביבה "בדיקות (Sandbox)". כשמחליפים לפרטים האמיתיים, מחליפים גם את הסביבה ל"ייצור".
פרטי הבדיקות ופרטי הייצור לא מתחלפים ביניהם: pageCode של Sandbox עם סביבת ייצור ייכשל בבדיקת החיבור, וזו בדיוק הסיבה.
-
הדביקו אצלנו ולחצו "בדיקת חיבור"
בעמוד ניהול הרשת, לשונית סליקה. הבדיקה פותחת מול Grow תהליך תשלום של שקל אחד — בלי לחייב אף אחד — כדי לוודא שהפרטים נכונים ושהסועד באמת יגיע לדף תשלום.
כשסועד משלם, Grow מודיעים לנו ישירות מהשרת שלהם, ואנחנו מאמתים מולם את הסכום לפני שהשולחן נסגר. הסועד לא צריך להישאר על המסך עד הסוף.
Cardcom
שני שדות, ומודול "פרופיל נמוך" פעיל-
היכנסו למסך הניהול של Cardcom
בכתובת
secure.cardcom.solutions, עם המשתמש של בית העסק. דף התשלום שאנחנו פותחים לסועד הוא "פרופיל נמוך" (Low Profile), ולכן המודול הזה צריך להיות פעיל בחשבון שלכם. אם הוא לא, בקשו מ‑Cardcom להפעיל אותו.מקום לצילום מסך מסך הכניסה של Cardcom. שמרו בשם/guide/cardcom-1-login.png -
מספר המסוף ושם המשתמש של הממשק
מספר המסוף (TerminalNumber) הוא המספר הפנימי של המסוף ב‑Cardcom, לא מספר שב״א. שם המשתמש של הממשק (ApiName) נוצר תחת הגדרות ← משתמשי API: מחרוזת של כ‑20 תווים. אצל Cardcom זה מה שמאמת אתכם, ולכן אנחנו שומרים אותו כסוד.
סיסמת API (ApiPassword) לא חובה. Cardcom דורשים אותה רק לזיכויים. עם הסיסמה אפשר להחזיר כסף לכרטיס ישר ממסך הסניף; בלעדיה מחזירים במסוף של Cardcom ומסמנים אצלנו שהוחזר.
מקום לצילום מסך מסך משתמשי ה‑API עם שם המשתמש. טשטשו את המחרוזת. שמרו בשם/guide/cardcom-2-api.png -
רוצים לבדוק לפני שגובים כסף אמיתי?
ל‑Cardcom יש מסוף בדיקות, מסוף 1000. את שם המשתמש של הממשק אליו מבקשים מהתמיכה למפתחים של Cardcom (הם כבר לא מפרסמים אותו). כרטיס הבדיקה הוא 4580280000000008, תוקף עתידי, CVV 123, וכל ת.ז. עסקאות מתחת ל‑₪5,000 מאושרות ומעליו נדחות.
-
הדביקו אצלנו ולחצו "בדיקת חיבור"
בעמוד ניהול הרשת, לשונית סליקה. הבדיקה פותחת מול Cardcom דף של שקל אחד — בלי לחייב אף אחד — כדי לוודא שהמסוף ושם המשתמש נכונים.
כשסועד משלם, Cardcom מודיעים לנו ישירות מהשרת שלהם, ואנחנו פונים אליהם חזרה לאמת את העסקה ואת הסכום לפני שהשולחן נסגר, בדיוק כפי ש‑Cardcom דורשים.
Tranzila
שם מסוף, ושני מפתחות API שמבקשים מ‑Tranzila-
שם המסוף
זה שם המשתמש של הטרמינל שלכם ב‑Tranzila, אותו שם שמופיע בכתובת דף התשלום:
directng.tranzila.com/<שם המסוף>/.מקום לצילום מסך מסך הכניסה של Tranzila עם שם הטרמינל. שמרו בשם/guide/tranzila-1-login.png -
בקשו מ‑Tranzila מפתחות API (App Key ו‑Secret)
דף התשלום של Tranzila מודיע על תשלום בלי חתימה, ולכן לפני שאנחנו סוגרים שולחן אנחנו שואלים את Tranzila עצמם, דרך ממשק הדוחות שלהם, אם העסקה באמת אושרה ובאיזה סכום. הממשק הזה דורש שני מפתחות: App Key ו‑Secret. מקבלים אותם מ‑Tranzila בהצטרפות ל‑API Services; בקשה קצרה לתמיכה שלהם.
ה‑Secret הוא סוד. אצלנו הוא נשמר מוצפן ומשמש רק לחתימה על השאילתה מול Tranzila. אל תשלחו אותו במייל או בוואטסאפ.
-
הגדירו את שדה 20 כשדה DCdisable
ב‑my.tranzila: הגדרות המסוף ← שדות נוספים לעסקה (Additional Fields for Transaction). הגדירו את שדה 20 כשדה DCdisable, במסוף האב ובמסוף הבן אם יש. דרכו התשלום חוזר אלינו עם המזהה של החשבון בשולחן; בלעדיו הכסף עובר אבל השולחן לא נסגר לבד. בדיקת החיבור בודקת שהשדה מוגדר.
-
בהגדרות המסוף: דף תשלום ← אבטחה
ודאו ש‑Notify Format מוגדר QSTR, כדי ש‑Tranzila ישלחו לנו את ההודעה בפורמט שאנחנו קוראים. את כתובת ה‑Notify עצמה אנחנו מעבירים בכל תשלום, אין צורך לכתוב אותה שם.
Handshake (נעילת סכום מראש) יכול להישאר מופעל: לכל דף תשלום אנחנו מבקשים מ‑Tranzila אסימון לסכום המדויק, ואחרי התשלום מאמתים את הסכום מול הדוח שלהם.
-
הדביקו אצלנו ולחצו "בדיקת חיבור"
בעמוד ניהול הרשת, לשונית סליקה. הבדיקה שולחת שאילתה חתומה לממשק הדוחות של Tranzila על המסוף שלכם — בלי לחייב אף אחד — כדי לוודא שהמפתחות ושם המסוף נכונים.
Rapyd
שני מפתחות, וכתובת Webhook אחת-
היכנסו ל‑Client Portal של Rapyd
עם משתמש בהרשאת Owner או Administrator. תחת Developers ← API access control נמצאים שני המפתחות: Access Key ו‑Secret Key. לסביבת הבדיקות (Sandbox) ולייצור יש מפתחות נפרדים; המתג בראש הפורטל מחליף ביניהם.
ה‑Secret Key הוא סוד. אצלנו הוא נשמר מוצפן ומשמש רק לחתימה על כל פנייה ל‑Rapyd. אל תשלחו אותו במייל או בוואטסאפ, ואל תגדירו רשימת IP מותרים: הפניות מגיעות מהרשת של Cloudflare, שאין לה כתובת קבועה.
-
כתובת ה‑Webhook
תחת Developers ← Webhooks ← Management, בחרו Edit URL והדביקו
https://qder.ai/api/pay/rapyd/webhook, וסמנו את האירועים Payment Completed ו‑Payment Succeeded (כרטיס ישראלי נסגר אצל Rapyd רק למחרת, ו‑Payment Succeeded מגיע כבר ביום התשלום). כך שולחן נסגר גם כשהסועד שילם ונעל את הטלפון לפני שחזר לדף. אנחנו לא סומכים על ההודעה לבדה: לפני שהשולחן נסגר אנחנו שואלים את Rapyd, בפנייה חתומה, אם התשלום אכן נסגר ובאיזה סכום. -
רוצים לבדוק לפני שגובים כסף אמיתי?
בחרו אצלנו סביבה "בדיקות (Sandbox)" עם מפתחות הבדיקה. כרטיס הבדיקה של Rapyd הוא 4111111111111111, תוקף עתידי וכל CVV. לפני מעבר לייצור Rapyd מאמתים את העסק (KYB) בתוך הפורטל.
-
הדביקו אצלנו ולחצו "בדיקת חיבור"
בעמוד ניהול הרשת, לשונית סליקה. הבדיקה שולחת ל‑Rapyd שאילתה חתומה — בלי לחייב אף אחד — ובודקת שהמפתחות נכונים ושהחשבון מציע תשלום בכרטיס אשראי בשקלים.
מה אנחנו שומרים, ומה לא
המפתחות נשמרים אצלנו מוצפנים ומשמשים אך ורק לפתיחת דף תשלום עבור סועד שיושב אצלכם. אחרי השמירה הם לא מוצגים שוב באף מסך — גם לא לכם — ואפשר להחליף אותם בכל רגע. פרטי האשראי של הסועד נמסרים ישירות לספק הסליקה שלכם ולא עוברים דרכנו בכלל. חשבון סליקה אחד יכול להיות מחובר לעסק אחד בלבד במערכת, כדי ששום תשלום לא יגיע בטעות לחשבון של מישהו אחר.